Binance detalla cómo una falsa entrevista precedió al robo
El informe inicial de Binance describe una entrevista falsa, dispositivos comprometidos y el uso indebido del servicio de firma de billeteras. Los retiros de más activos se reabren por fases.
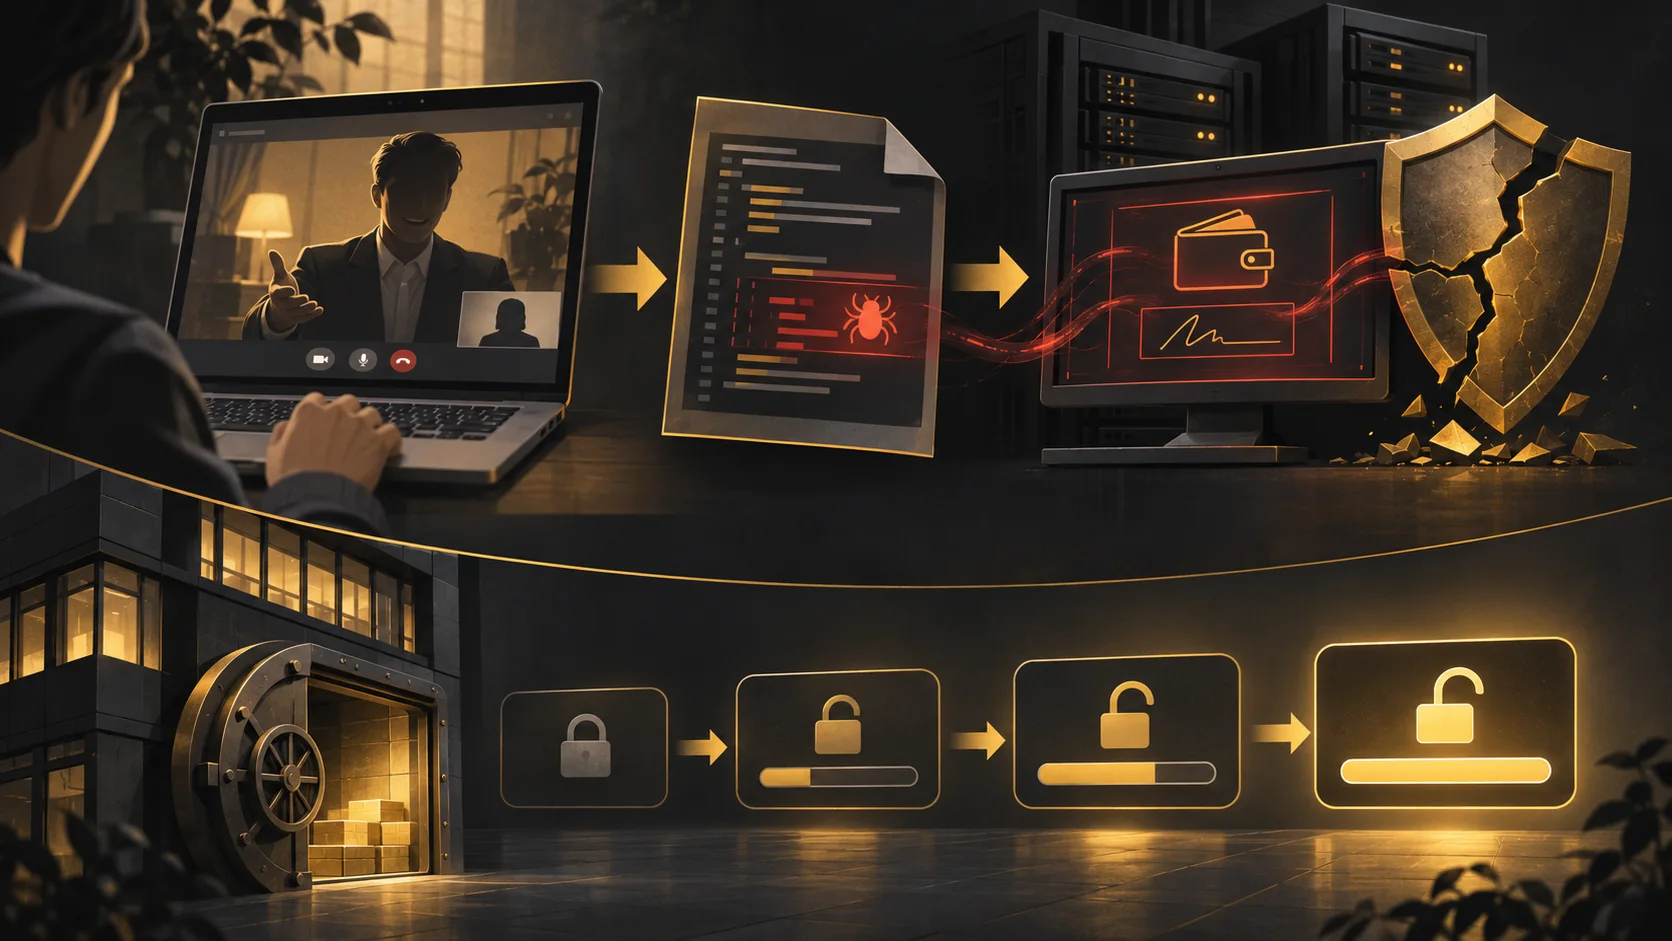
Binance afirma que los atacantes usaron un proceso de selección falso y comprometieron sistemas internos antes del incidente del 29 de octubre, que afectó unos 6.340 millones de dólares en activos digitales. Su informe del 3 de noviembre es preliminar; la investigación continúa y especialistas independientes revisarán los hallazgos, según la empresa.
De la entrevista al servicio de firma
Según Binance, en septiembre contactaron a un ingeniero mediante una plataforma de empleo y, en la segunda entrevista, este descargó una prueba de programación maliciosa en su ordenador de trabajo. El 20 de octubre, los atacantes usaron ese equipo y una herramienta interna de IA para comprometer a otros dos ingenieros. El 29 de octubre, según Binance, usaron credenciales robadas para desplegar un contenedor y acceder al servicio de firma de billeteras. Es la versión de la empresa, no una investigación forense independiente concluida.
Por qué no bastó con pausar retiros
Binance dice que los atacantes utilizaron EIP-7702 de Ethereum para dar a un contrato bajo su control permisos parciales de ejecución sobre una billetera caliente. La autorización en cadena funcionaba fuera del sistema normal de retiros, por lo que la pausa no la revocó automáticamente. Binance afirma que eliminó la delegación el 30 de octubre a las 00:10 UTC. Tras examinar transacciones seleccionadas de Ethereum, el grupo de seguridad GCSA advierte que una firma válida no demuestra por sí sola el robo de una clave privada ni qué sistema interno inició la solicitud; su análisis no auditó todas las cadenas.
Las cifras de reposición requieren aclaración
Binance estima que se congelaron o interceptaron unos 2.850 millones de dólares, sujetos a conciliación y cambios de precio. Congelar activos no equivale necesariamente a recuperarlos. El informe del 3 de noviembre sitúa en 98 % la reposición de los tokens afectados al 31 de octubre; la actualización del 2 de noviembre hablaba de aproximadamente 95 % del importe afectado. Las fechas o los criterios no se han conciliado; ninguna cifra es una tasa de recuperación verificada independientemente.
Se reabren más retiros
Binance anunció que la siguiente fase comenzaría el 3 de noviembre a las 04:00 UTC y que los pares de activos y redes se habilitarían gradualmente tras las revisiones de seguridad. Una publicación posterior confirmó la reapertura de algunos activos en Ethereum y Solana, no de la lista completa. La disponibilidad y los tiempos pueden variar: comprueba el activo y la red en la página oficial de retiros. Binance.US opera por separado.
Fuentes
TU CÓDIGO DE REFERIDO DE BINANCE
- 20 % de reembolso en comisiones de trading spot
- 20 % de reembolso en comisiones de trading de futuros
- Hasta 100 USD en recompensas de registro
Las recompensas disponibles se confirman durante el registro.
Podemos recibir una comisión cuando uses este enlace, sin coste adicional para ti. Se aplican condiciones y restricciones regionales.